企業サイトからの情報漏えいが7月から急増 専門家「AIの悪用を否定する方が難しい」 JPCERT/CCも注意喚起
国内の企業や団体のWebサイトから個人情報が漏れる事案が、2026年7月ごろから急に増えている。セキュリティ会社のマクニカは10月7日、専門家3人で分析をまとめ、AIが使われたと断定はできないが「否定する方が難しい状況」との見方を示した。JPCERT/CCも8日に注意喚起を出した。
 IT
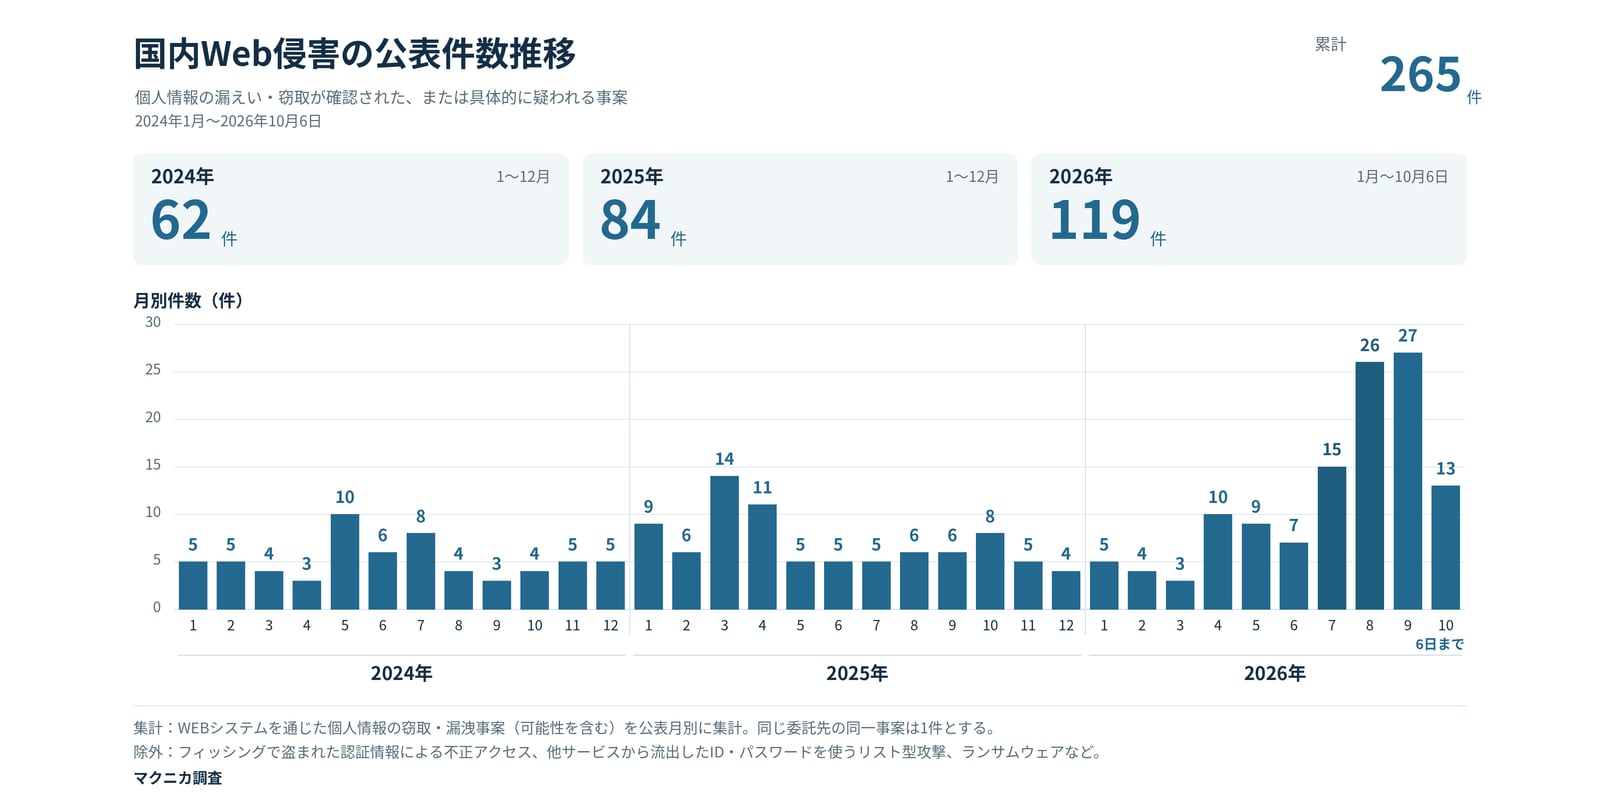
- ●Webからの漏えいの公表、今年は10月6日までに119件
- ●8月26件・9月27件と、7月から急に増えた
- ●AIの悪用は断定できないが「否定する方が難しい」
多くのサービスで名前や連絡先が漏れている。使っているサービスの名前や予約の中身が書かれた連絡でも、すぐには信じず、公式のアプリやサイトで確かめたい。
JPCERT/CCは、新しいことがわかれば注意喚起を更新するとしている。マクニカは、被害を受けた組織に、手口の情報を少しでも多く公表するよう呼びかけている。
国内の企業や団体のWebサイトから個人情報が漏れる事案が、2026年7月ごろから急に増えている。セキュリティ会社のマクニカは10月7日、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーの専門家と情報を持ち寄ってまとめた分析を、自社のブログで公開した。翌8日には、日本でサイバー攻撃の被害の相談を受けている組織JPCERT/CCも、注意喚起を出した。
何が起きているのか
マクニカが、Webのシステムを通じて個人情報が盗まれたり漏れたりした国内の事案を、公表された分だけ数えたところ、2024年は62件、2025年は84件だった。2026年は10月6日までで119件に上り、そのうち約68%の81件が7月以降に公表された。月ごとに見ると、7月は15件、8月は26件、9月は27件と急に増えている。同じ委託先で起きた一つの事案は1件と数え、フィッシングで盗まれたパスワードを使う攻撃やランサムウェアなどは除いている。
マクニカの筆者は、日本企業のセキュリティ事故を長く追ってきたなかで「これまでとは違う異常な事態が生じていると感じている」と書いている。
狙われるサイトも広がった。以前はクレジットカードの情報を狙う通販サイトの被害が目立ったが、今は会員向けのサービスや業務用のシステム、問い合わせの窓口などにも散らばる。図書館の蔵書検索、観光列車の座席予約、公演チケットの払い戻しの管理といった、これまで狙われにくかったシステムでも被害が公表された。漏れた情報も、お金に結びつけやすい情報に限らず、名前や連絡先だけという事案も少なくない。筆者は、特定の会社を狙うのではなく、個人情報を扱うサイトに手当たり次第に攻撃している可能性が高いとみる。
海外でも、2026年7〜9月を中心に13の国と地域で99件の似た事例を確認した。韓国が30件と多く、日本と状況が似ているという。ただ、日本だけが狙われているのかはわかっていない。
どんな手口なのか
7月以降の81件のうち、公表された説明から原因を分けられたのは16件だけで、残りの65件(80.2%)は説明が足りず分類できなかった。
そこでマクニカは、実際の対応やログ(アクセスの記録)の分析からわかったことをまとめた。攻撃者は、一つの弱点だけを探すのではなく、サイト全体を広く調べ、画面やAPI(アプリとサーバーがデータをやりとりする窓口)を普通に動かしながら、情報を取り出せる不備を探しているという。スマホのアプリを解析してAPIの鍵を取り出し、正規の利用に見せかけてAPIを呼ぶケースもある。必要以上の情報を返すAPIや、会員向けの機能に誰でも入れてしまう不備などが狙われている。
JPCERT/CCの注意喚起も、相手ごとにさまざまな既知の弱点を探して試す動きや、アプリを解析して見つけたAPIで、画面からはできない操作(利用者の権限の変更、勝手なアカウントの作成など)をする手口を挙げている。社員向けの管理システムなど、外から多くの人が使うことを想定していないシステムが被害に遭うケースもあるという。
一方で、AIがまだ誰も知らない弱点(ゼロデイ脆弱性)を見つけて悪用している状況は、今のところ確認されていないとマクニカは書く。起きているのは、設定や権限、認証といった基本的な不備や、すでに知られた弱点を幅広く探して使う動きだ。
AIは使われているのか
マクニカは、一連の事案でAIが使われたと断定できるログや痕跡は確認されていないとしている。そのうえで、ほかのサイバー攻撃ではAIの活用がすでに当たり前になっていること、今回はサイトごとに機能や不備を調べる動きを広い範囲で繰り返していることを挙げ、「人間が手作業で調査を行うのは現実的ではなく、AIの活用を否定する方が難しい状況」との見方を示した。
かんたんに言うと
これまでの攻撃は、よく知られた一つの弱点を、たくさんのサイトに同じように試す形が多かった。今回は、一軒ずつ「開いている窓はないか」を確かめて回るような動きに近い。本来は手間がかかって割に合わないやり方を、驚くほどの数のサイトで続けている。その速さと広さに、専門家はAIの影を見ている。
何のために集めているのか
目的はまだはっきりしない。マクニカの筆者は個人的な見方としたうえで、次の詐欺に使うための情報集めの可能性が高いと書く。名前や連絡先に加えて、使っているサービスや予約の中身までわかれば、フィッシングメールや、警察を名乗る詐欺などで相手を信用させる材料になるからだ。
私たちにできること
- サービスの名前や予約の中身が書かれていても、メールやSMS、電話をすぐに信じない。リンクは開かず、公式のアプリやサイトから確かめる。
- 多要素認証(パスワードに加えて、スマホに届く番号などでも確かめる仕組み)が使えるサービスでは、有効にしておく。JPCERT/CCも、漏えいに備えて顧客にこうした呼びかけを普段からしておくよう、企業に勧めている。
Webサイトを運営する会社に向けては、マクニカが、まず直近1か月のアクセスの記録を点検すること、弱いパスワードや未対応の弱点などの不備を塞ぐこと、異常に気づいて動ける体制を確かめることの3点を勧めている。JPCERT/CCも、APIへの短時間の大量アクセスを制限するなどの対策を挙げている。
国も企業に対策を求める
個人情報の扱いを見張る国の機関、個人情報保護委員会も10月7日、企業に向けて注意喚起を出した。多くの人が使うサービスを持つ会社が不正アクセスを受け、大量の個人データが漏れたり、漏れたおそれが出たりする事案が相次いでいるためだ。(10月8日追記)
委員会は、企業が守るべき情報の安全対策のガイドラインを見直しており、内容は来年4月に固める予定だ。今回は、その見直しの中身を先取りして示した。たとえば、会社の外からのアクセスや管理者の権限でのアクセスには、パスワードだけでなく、ほかの方法も組み合わせる多要素認証(だまして盗むのが難しい方式を含む)を入れること、アクセスの記録を取っておいて定期的に調べ、不正の兆しを早く見つけることなどを挙げている。
あわせて、使い終わって要らなくなった個人データは、すみやかに消すよう改めて求めた。消さずに残していたせいで、漏えいの被害が大きくなった事例もあったという。
まとめ
漏えいの公表が相次ぐ背景には、手当たり次第にサイトの不備を探して回る攻撃があり、その速さと広さにAIが関わっている可能性がある。原因が明らかにされないままの公表が多いなか、マクニカは、被害を受けた組織が手口を少しでも公表することが、次の被害を減らす手がかりになると訴えている。