ネットショップの裏方「ショップサーブ」の漏えい、約2335万人分と確定 約209万人分はカード番号の一部と有効期限も BASE子会社
BASEの子会社Eストアーは10月16日、企業のネットショップ作りを支える「ショップサーブ」への不正アクセスで、約2335万6000人分の情報が漏えいしたとする最終報を出した。約209万6900人分は、カード番号の一部(先頭6桁と下4桁)と有効期限なども含む。対象は今と過去の7,858店で、そこで買い物をした人や会員の情報だ。
 IT
- ●ショップサーブへの不正アクセスで、約2335万6000人分の情報が漏えいしたと確定した
- ●約209万6900人分は、カードの名義、番号の先頭6桁と下4桁、有効期限も。番号のすべてとセキュリティコードは含まれない
- ●対象は今と過去にショップサーブを使った7,858店。そこで買った人や会員、店の運営者などの情報だ
ショップサーブは裏方の仕組みなので、自分が買った店が対象かはわかりにくい。会社のネットショップで買い物をしたことがある人は、Eストアーからの連絡を確かめたい。Eストアーや金融機関を名乗るメールやSMS、電話には気をつけ、カードの番号を入れ直すよう求める連絡には応じない。
Eストアーは、個別の連絡を終えたとしている。連絡先がわからない人には、今回の公表と問い合わせ窓口で代える。どの店で使われていたかは、窓口で確かめられる。
ネットショップの運営を支えるBASEの子会社Eストアーは2026年10月16日、同社のサービス「ショップサーブ」が不正アクセスを受けた件の最終報を出した。外部の専門機関の調べを終え、漏えいしたのは約2335万6000人分と確定した。このうち約209万6900人分には、クレジットカードの番号の一部と有効期限なども含まれていた。
ショップサーブとは
ショップサーブは、企業が自分のドメイン(サイトのアドレス)でネットショップを作り、運営するための仕組みだ。買い物をする人から見ると、それぞれの会社のお店のサイトで買っているので、裏でショップサーブが動いていることには気づきにくい。BASEは2025年7月にEストアーを子会社にした。
今回の対象は、今ショップサーブを使っている店と、過去に使っていた店を合わせた7,858店だ。そこで買い物をした人や会員のほか、店の運営者や、紹介で報酬を得る「アフィリエイター」の情報も含む。
何があったのか
Eストアーによると、2026年5月21日から8月1日まで、外部の第三者が、同社のサーバーで動くアプリケーションの弱点(脆弱性)を突いて不正なプログラムを動かし、データベースの情報を外へ送っていた。8月1日に気づいて攻撃元との通信を断ち、それ以降、攻撃は成功していない。ほかの経路からの侵入や、裏口となる不正なプログラムの仕掛けは見つからなかったという。
漏えいした情報
買った人・会員の情報
- 購入者の情報(届け先を含む): 名前、住所、電話番号、FAX番号、メールアドレス、勤め先、そのほか任意で入力した情報
- 会員の情報(メールマガジンの会員を含む): 会員ID、暗号化したパスワード
- カードの情報の一部(約209万6900人分): カードの名義、番号の先頭6桁と下4桁、有効期限
店とアフィリエイターの情報
- ショップサーブの管理画面に入るためのIDとパスワード
- コンビニの払込票に載せる店の情報(販売責任者の名前、店名、住所、電話番号など)
- アフィリエイトの登録者のメールアドレスとパスワード
カードの番号のすべてと、裏面のセキュリティコードは、もともとEストアーが持っておらず、漏えいしていない。Eストアーは、今回漏れた情報だけではカードで支払いはできないとしている。会員のパスワードは暗号化してあり、どの店の会員かを結びつける情報も含まれないため、パスワードを悪用されたり、会員のページに不正に入られたりするおそれは低いと判断している。
8月の第2報で漏えいの対象としていた、店のメールのIDとパスワード、ファイルを送る仕組み(FTP)のIDとパスワード、Eストアーからの振込先の口座の情報は、調べた結果、漏えいしていなかった。
16日の時点で、悪用された被害の報告はなく、ネットの闇市場(ダークウェブ)に出回った様子も見つかっていない。
かんたんに言うと
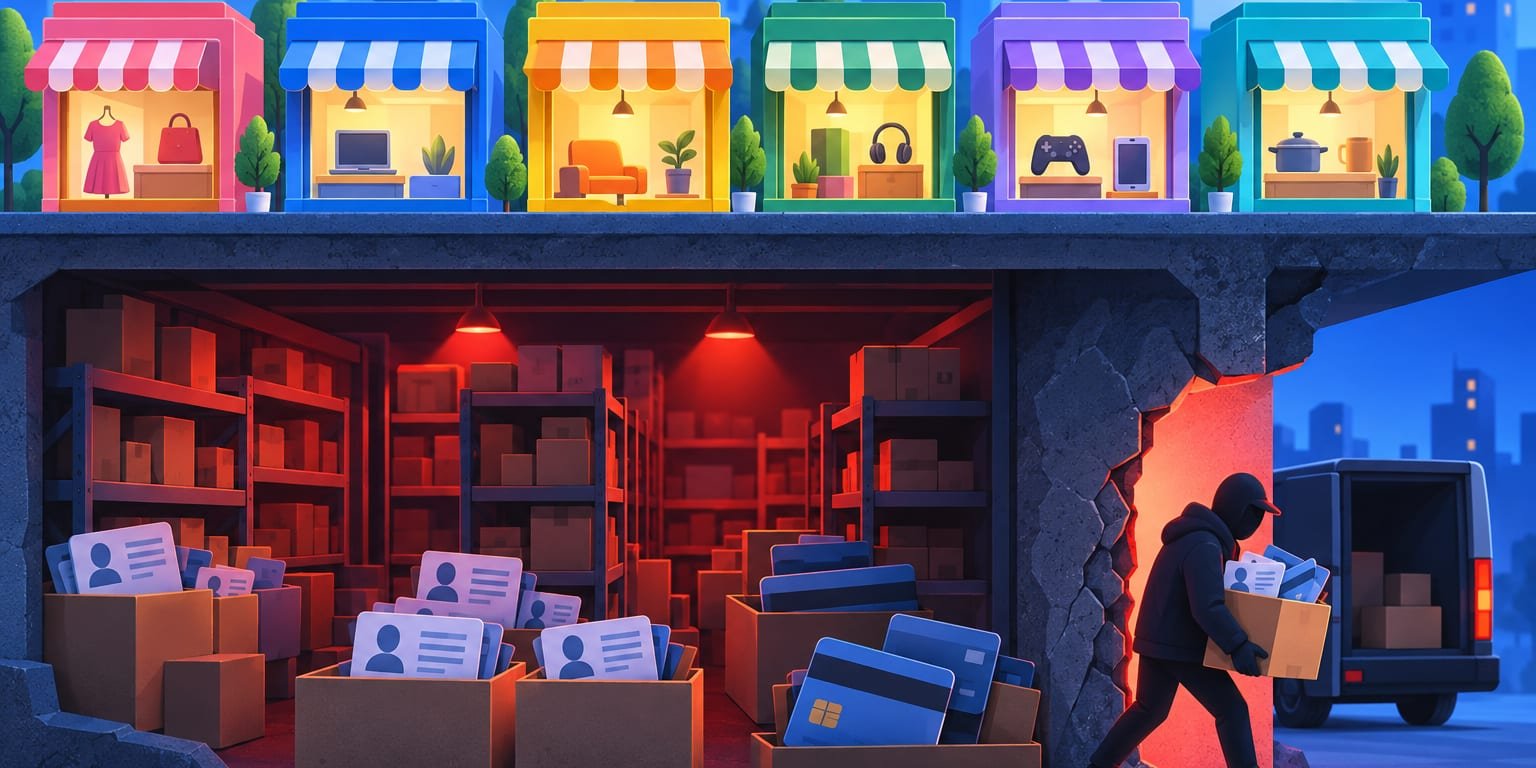
たくさんの会社のネットショップの「裏の倉庫」を一手に預かっていた会社が荒らされ、7,858店分の客の名簿などが持ち出された。カードの番号は一部だけで、それだけで買い物はできないが、名前や住所、カードの一部の番号がそろうと、本物らしく見せかけた詐欺の連絡に使われやすい。
利用者がすること
Eストアーは、同社や金融機関を名乗る怪しいメール、SMS、電話に注意するよう呼びかけている。今回の件で、カードの情報を入れ直したり、支払いをやり直したりするよう頼むことはなく、パスワードをメールやSMSでたずねることもないという。
- 会社のネットショップで買い物をしたことがある人は、Eストアーからの連絡が届いていないか確かめる
- カードの明細に覚えのない請求がないか、ときどき確かめる
- 自分が使った店が対象かを知りたいときは、Eストアーの窓口に問い合わせる(買った人・会員は問い合わせフォームかメール、店はEストアーデスク)
日本ではどうなるのか
Eストアーは、対象者への個別の連絡は終えたとしている。連絡先がわからない人には、今回の公表と問い合わせ窓口の設置で代える。個人情報保護委員会と関東総合通信局に報告書を出し、警察にも相談している。再発を防ぐため、弱点を直したうえで、アプリケーションとサーバーの点検や、管理画面のログインに二段階の認証を加えるなどの対策をとった。
BASEは、同社や関係会社のサービスは別の環境で動かしていて、今回の攻撃の対象には含まれず、情報は漏れていないとしている。
まとめ
ネットショップの裏方「ショップサーブ」への不正アクセスで、約2335万6000人分の情報が漏えいしたと確定した。約209万6900人分はカードの番号の一部と有効期限も含む。自分が買った店が対象かわかりにくいので、Eストアーからの連絡を確かめ、カードの情報をたずねる怪しい連絡には応じないようにしたい。
チェック済み。この記事は監修者によってチェックされました。(2026年10月17日)
代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。