NICT、公開アプリからサーバを狙う「A2B攻撃」を確認し注意喚起
NICTは2026年10月13日、公開アプリの解析情報を悪用する「A2B攻撃」に注意を呼びかけた。アプリに弱点がなくても、接続先サーバから情報が漏れる恐れがある。総務省も事業者に対策の徹底を求めている。
 IT
- ●NICTが情報漏えいの原因の一つにA2B攻撃を確認
- ●公開アプリの解析情報を悪用し、接続先サーバを攻撃
- ●総務省はアプリだけに頼らず、サーバ側での対策を要求
個人情報を預けるサービスでは、アプリだけでなく、接続先で情報を守る仕組みも自分に関わる問題だ。
今回の注意喚起を受け、事業者による接続先サーバの点検やアクセス制限が進む可能性がある。
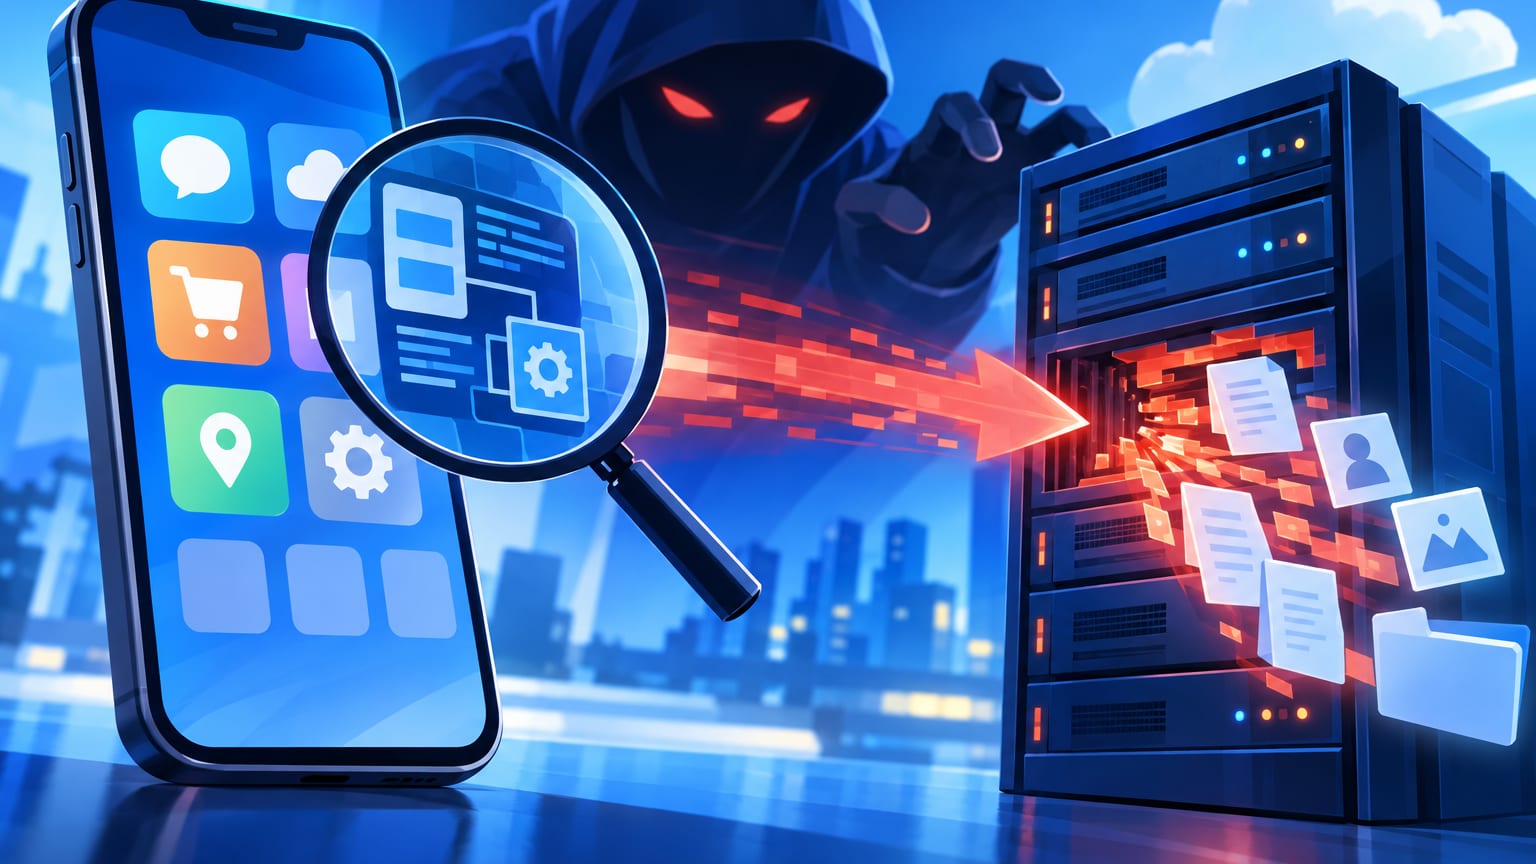
情報通信研究機構(NICT)は2026年10月13日、情報漏えいの原因の一つとして確認した「A2B攻撃」に注意を呼びかけた。公開アプリの解析情報を悪用し、接続先サーバを攻撃する手法だ。
何が発表されたのか
総務省によると、大量の個人情報を扱う事業者等からデータを盗む事案が相次いでいる。総務省も2026年10月9日に、不正アクセスによる情報漏えいへの注意を呼びかけた。
A2B攻撃は、公開Androidアプリを解析して得た情報を悪用する。総務省によると、攻撃者はサーバの接続先や通信の仕組みを利用する。サーバとは、アプリからの通信を受けて処理する側のコンピューターのことだ。
注意したいのは、アプリに弱点がなくても安心とは限らない点だ。総務省は、接続先サーバの弱点から情報が漏れる恐れがあるとしている。同様の問題は、iOSアプリやWebサービスでも起こり得るという。Webサービスは、ブラウザーを通じて利用するサービスを指す。
かんたんに言うと
アプリを建物の案内窓口、サーバをその奥の保管室にたとえると分かりやすい。窓口の案内から保管室への行き方を調べ、保管室側の弱点を狙うイメージだ。窓口だけを守っても、奥の部屋の守りが十分とは限らない。
総務省は、アプリ利用者側から届く通信を、信頼できるとは限らない前提で対策するよう求めている。アプリ側の制御だけに頼らず、サーバ側でも確認することが重要だとしている。
事業者に求められる対策
総務省が重視するのは、サーバ側での認証・認可だ。認証は相手が誰かを確かめること、認可はその相手にどの操作を許すかを判断することを指す。入力された値の検証も重要としている。
NICTは、アクセス記録などを調べ、侵害の有無を確認するよう推奨した。あわせて、次の点検や暫定策を求めている。
- 認証・認可の不備や、不正なデータベース操作を許す弱点を点検する。
- 不要なアクセスの制限など、被害を防ぐ暫定策を早急に実施する。
データベースは、情報を整理して保存する仕組みだ。総務省は、事業者や関係団体にNICTの注意喚起を踏まえた対策の徹底を求めた。
まとめ
今回の注意喚起は、公開アプリを手がかりに接続先が狙われる問題を示している。利用者の個人情報を守るには、アプリ側だけでなく、サーバ側の確認も重要だというのが総務省の指摘だ。
注意喚起を受け、事業者によるサーバの弱点の点検や、アクセス制限などの対策が進む可能性がある。
チェック済み。この記事は監修者によってチェックされました。(2026年10月13日)
代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。